


1. Dos casos diferentes, una misma advertencia estructural
En tan solo unos días, dos casos muy diferentes han vuelto a poner en primer plano la protección de datos públicos. No deben confundirse, pero compararlos resulta útil porque revelan dos puntos ciegos complementarios: por un lado, el uso indebido de cuentas legítimas dentro de un sistema de información; por otro, la posible exposición de información institucional por parte de un servicio digital de terceros ubicado fuera del perímetro controlado directamente por la administración.
En relación con la Dirección General de Finanzas Públicas (DGFiP) francesa, el Ministerio de Economía y Finanzas confirmó el 14 de agosto de 2026 que el acceso no autorizado durante junio y julio se basó en la suplantación de identidad de las credenciales de un agente de la DGFiP y de un tercero autorizado. Las cuentas afectadas fueron suspendidas tras su detección, pero las comprobaciones realizadas en ese momento no revelaron que las intrusiones hubieran derivado en el robo de datos. Las investigaciones posteriores, más exhaustivas, determinaron que se había accedido a los datos de 678 000 personas físicas y profesionales, incluyendo información fiscal y, en el caso de las empresas, datos como el nombre de la compañía o el número SIREN.
Este punto es crucial: un atacante no necesita necesariamente forzar el acceso si obtiene una clave válida. Por lo tanto, la seguridad moderna debe seguir funcionando después de la autenticación y ser capaz de detectar cuándo una cuenta autorizada adopta repentinamente un comportamiento incompatible con su uso habitual.
La alerta del DJI SkyPixel revela otro tipo de vulnerabilidad.
El 16 de agosto de 2026, FrenchBreaches informó sobre el trabajo de un investigador de seguridad relacionado con DJI SkyPixel. Según esta investigación, una función con protección insuficiente permitió la identificación de al menos 42.029 cuentas y la vinculación de algunas direcciones de correo electrónico con perfiles públicos. Entre las direcciones gubernamentales identificadas se encontraba una que terminaba en @gendarmerie.interieur.gouv.fr, la cual el investigador asocia con el entorno del Instituto de Investigación Criminal de la Gendarmería Nacional.
Para que quede perfectamente claro: esto no significa que el sistema de información de la Gendarmería Nacional haya sido comprometido. La vulnerabilidad documentada afecta al ecosistema DJI SkyPixel. Precisamente por eso, este caso resulta tan instructivo. Una administración puede reforzar sus propios servidores y, aun así, seguir expuesta a través de las plataformas, el software, las aplicaciones móviles, los servicios en la nube, los proveedores o las cuentas externas que utiliza.
2. La verdadera frontera: después de la autenticación y más allá de la red estatal.
Durante años, una parte importante de la ciberseguridad se ha centrado en los puntos de entrada al sistema: contraseñas, autenticación robusta, cortafuegos, filtrado y control de acceso. Estas protecciones siguen siendo esenciales, pero ya no son suficientes. Cuando un atacante utiliza la identidad perfectamente válida de un agente o proveedor de servicios, el sistema debe ser capaz de detectar cuándo un uso aparentemente autorizado se vuelve anómalo.
Un agente que normalmente accede a unas pocas docenas de archivos y cuya cuenta comienza repentinamente a consultar o recuperar miles no debería ser tratado automáticamente como un usuario normal solo porque su contraseña sea correcta. El volumen de datos, la hora del día, el dispositivo, la velocidad de consulta, la confidencialidad de los datos, el destino de los archivos y los patrones de uso de la cuenta pueden correlacionarse para activar una verificación reforzada cuando el contexto lo justifique.
El objetivo no es bloquear automáticamente todas las operaciones a gran escala. Algunas agencias gubernamentales realizan actividades legítimas de procesamiento de datos a gran escala. Es fundamental hacer una distinción: el derecho de acceso no garantiza la legitimidad de todas las acciones realizadas con ese derecho.
3. ¿Quién debe actuar, quién debe controlar y por qué se está citando a estos funcionarios?
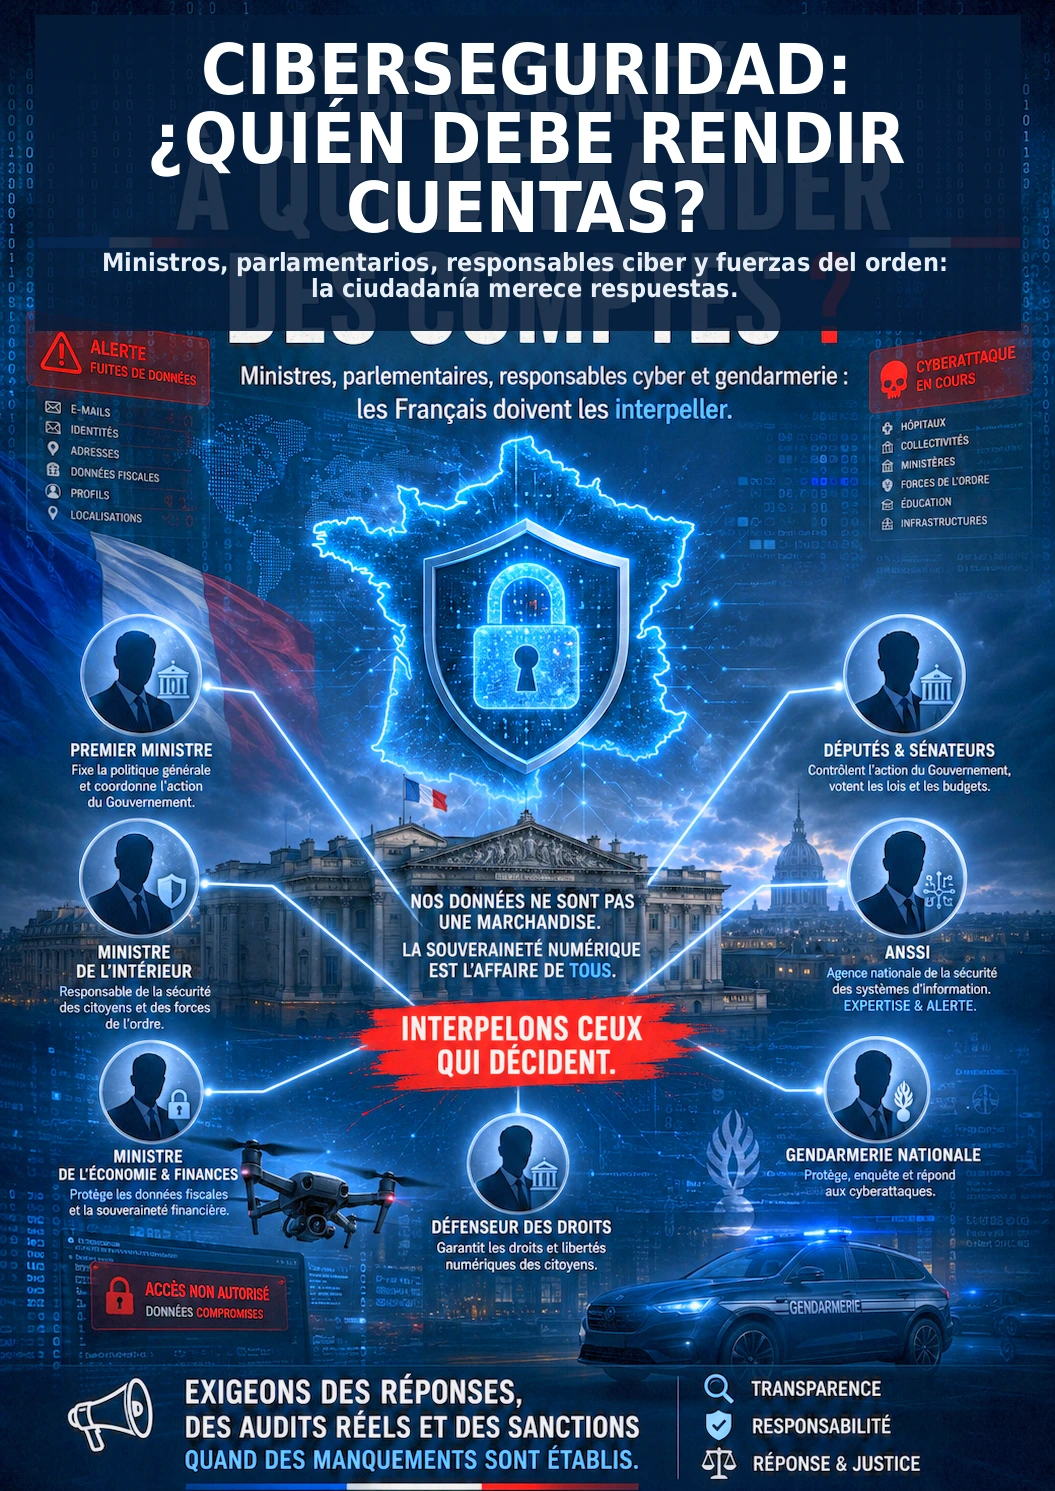
Exigir rendición de cuentas no significa designar arbitrariamente a un culpable antes de conocer todos los hechos. Significa identificar cada nivel de responsabilidad, comprender los mecanismos a su disposición y formular las preguntas que realmente corresponden a su función. La cadena de mando es simultáneamente nacional, interministerial, ministerial, operativa, regulatoria y parlamentaria. Por lo tanto, el objetivo no es simplemente enumerar nombres, sino mostrar quién coordina, quién protege, quién responde a los incidentes, quién administra, quién supervisa y quién puede traducir las lecciones aprendidas en obligaciones.
A nivel nacional: el Primer Ministro y el SGDSN coordinan la seguridad nacional.
En la cúspide de la cadena de mando interministerial, el Primer Ministro Sébastien Lecornu (@SebLecornu) se apoya en el Secrétariat général de la défense et de la sécurité nationale (SGDSN). El Secretario General, Nicolas Roche, obviamente no gestiona los sistemas de cada ministerio; sin embargo, la SGDSN organiza la coordinación general de la defensa y la seguridad nacional y, bajo su dirección, elaboró la Estrategia Nacional de Ciberseguridad 2026-2030. La hoja de ruta 2026-2027 dedicada a la seguridad digital del Estado también prevé un seguimiento operativo mensual por parte del Comité Interministerial de Monitoreo de la Seguridad Digital (CINUS), que reúne las cadenas de seguridad de los ministerios bajo los auspicios de la Agencia Nacional de Ciberseguridad de Francia (ANSSI). La cuestión que se aborda a este nivel es, por lo tanto, la de la coherencia general: ¿cómo se transforman rápidamente las lecciones aprendidas de un incidente que afecta a un ministerio en decisiones y requisitos comunes a todo el Estado?
ANSSI: la autoridad nacional de ciberseguridad y ciberdefensa
La Agence nationale de la sécurité des systèmes d’information (ANSSI; @ANSSI_FR) es la autoridad nacional en materia de ciberseguridad y ciberdefensa. Actualmente está dirigida por Vincent Strubel. Su función es transversal: defender, comprender las amenazas, compartir información, brindar apoyo a las partes interesadas y regular. No sustituye a los responsables de seguridad de cada ministerio, pero es precisamente en el nivel donde deben desarrollarse y coordinarse las doctrinas comunes, las capacidades de detección, el apoyo a los organismos gubernamentales y las respuestas a las principales crisis digitales.
Los casos DGFiP y SkyPixel plantean, por lo tanto, varias cuestiones directamente relevantes para la ANSSI: ¿cómo detecta el Estado cuándo una cuenta autenticada se comporta repentinamente como un atacante?; ¿cómo se identifican los riesgos relacionados con los servicios y proveedores de terceros?; ¿cómo se difunden las lecciones aprendidas de una vulneración a otras administraciones?; y ¿cómo se verifica que las recomendaciones de seguridad no se queden simplemente plasmadas en un informe?
CERT-FR y CSIRT ministeriales: detección, coordinación y respuesta ante incidentes
En el marco nacional, CERT-FR es el centro nacional de respuesta a incidentes informáticos del gobierno. Su respuesta principal ante incidentes que afectan a ministerios y agencias gubernamentales, así como a otras entidades críticas, se dirige a los CSIRT (Equipos de Respuesta a Incidentes de Ciberseguridad y Sistemas de Información) ministeriales. Estos equipos analizan las amenazas dentro de sus respectivas áreas de responsabilidad y fortalecen la capacidad de cada ministerio para identificar, detectar y abordar incidentes. Por lo tanto, CERT-FR no es el departamento de TI de cada ministerio; es uno de los enlaces operativos que permite compartir información sobre amenazas, coordina la respuesta y evita que se replique el mismo modus operandi en otros lugares sin alertar a otros departamentos gubernamentales.
Esta arquitectura también subraya un principio fundamental: cada ministerio sigue siendo responsable de la seguridad de su propia área de actuación. La implementación se basa en cadenas de seguridad internas, que incluyen funciones de gestión, autoridades cualificadas, responsables de seguridad de sistemas de información y capacidad de respuesta ministerial. Si bien no todos estos funcionarios internos son de dominio público, son parte integral de la cadena a través de la cual deben escalarse las alertas y dirigirse las medidas correctivas.
En Bercy: las autoridades políticas y la dirección de la DGFiP también deben responder.
El caso de la DGFiP exige mencionar la cadena de mando directamente implicada en el Ministerio de Economía y Finanzas. David Amiel (@Amiel_David_) es el Ministro de Acción Pública y Cuentas; Amélie Verdier es la Directora General de Finanzas Públicas, cuya cuenta institucional es @dgfip_officiel. Su presencia en esta cadena no implica, obviamente, que sean personalmente responsables de un fallo técnico. El Ministro tiene la responsabilidad política de la supervisión y los recursos; la Directora General tiene la responsabilidad estratégica y administrativa de la DGFiP.
Las preguntas que se les plantean son, por lo tanto, concretas: ¿por qué las comprobaciones iniciales no detectaron de inmediato que ya se habían producido filtraciones de datos?; ¿qué medidas se han adoptado desde entonces para supervisar el comportamiento anómalo y la extracción de datos?; ¿qué recomendaciones se han generalizado a todo el sistema de información tributaria?; y ¿quién verificará periódicamente que estas correcciones sean realmente operativas? El comunicado de prensa del 14 de agosto de 2026 reconoce que el acceso fraudulento se basó en credenciales robadas y que las comprobaciones iniciales no lograron identificar las filtraciones de datos? Precisamente por ello, esta cadena de acontecimientos debe incluirse en el debate.
El Ministro del Interior: responsabilidad política y arbitraje de recursos.
Laurent Nuñez, @NunezLaurent, es el Ministro del Interior. Su responsabilidad no consiste en configurar él mismo los sistemas informáticos, sino en establecer prioridades políticas, asignar recursos, organizar la cadena de mando y garantizar que se corrijan las vulnerabilidades estructurales detectadas. Por lo tanto, es legítimo preguntar qué política aplica el Ministerio para gestionar las dependencias digitales, los servicios de terceros, el acceso privilegiado y los proveedores de servicios.
El Director General de la Gendarmería: responsabilidad estratégica de la institución
El general Hubert Bonneau dirige la Gendarmería Nacional. Liderar la institución no implica ser personalmente responsable de cada error técnico; sí significa contar con una doctrina, una organización y mecanismos de control capaces de mitigar los riesgos para la Gendarmería, incluidos los que provienen de proveedores de servicios o plataformas externas. La cuestión relevante, por lo tanto, es cómo la institución gestiona sus dependencias, regula las prácticas externas y transforma los incidentes en normas aplicables a todos sus servicios.
El COMCYBER-MI: doctrina, resiliencia y continuidad de la acción estatal
El general de división Patrick Touak (@TouakPatrick) dirige el Comando Cibernético del Ministerio del Interior, COMCYBER-MI. La Gendarmería informa que Touak presentó la independencia digital, la continuidad de la acción estatal, el robo de datos, las herramientas de detección y la higiene digital de los agentes y proveedores de servicios como cuestiones centrales. Por lo tanto, la pregunta que cabe plantearle no es tanto "¿por qué existe esta vulnerabilidad?", sino más bien "¿qué doctrina aplica el Ministerio para identificar los servicios de terceros utilizados por sus agentes, supervisar las cuentas institucionales abiertas externamente, detectar comportamientos anómalos y evitar que una brecha de seguridad, ya sea local o externa, tenga consecuencias desproporcionadas?".
UNCyber: La experiencia operativa del adversario
El general Hervé Pétry comanda la Unidad Nacional Cibernética de la Gendarmería. Sería inexacto presentarlo como el único responsable de la seguridad de todos los sistemas informáticos de la Gendarmería. La UNCyber se estructura actualmente en torno a la inteligencia, la investigación y el apoyo técnico, con la misión de combatir el cibercrimen de alto nivel. Pero es precisamente por esto que su experiencia resulta invaluable: quienes presencian a diario cómo los atacantes comprometen cuentas, explotan datos robados, utilizan plataformas y eluden las medidas de seguridad deben ser capaces de informar sobre los escenarios ante los que la defensa debe prepararse.
La CNIL: supervisión de la protección de datos personales y gestión de las violaciones de seguridad.
La Autoridad Francesa de Informática y Libertades (CNIL, @CNIL) debe distinguirse de la Agencia Nacional Francesa de Ciberseguridad (ANSSI). No es responsable de la defensa de las redes estatales contra los ciberataques; es la autoridad independiente encargada de la protección de datos personales. Su presidenta es Marie-Laure Denis. Cuando una violación de datos supone un riesgo para los derechos y libertades de las personas, el responsable del tratamiento de datos debe, en principio, notificar a la CNIL lo antes posible y, si es factible, en un plazo máximo de 72 horas desde su detección.
En un caso que afecta a cientos de miles de personas y profesionales, su función de supervisión es, por tanto, de vital importancia: ¿cómo se documentó el incidente?, ¿qué análisis de riesgos se realizó?, ¿qué información se proporcionó a las personas afectadas?, ¿qué medidas correctivas se adoptaron?, y ¿se respetaron las obligaciones de seguridad y protección de datos? La CNIL no sustituye a la ANSSI ni a los ministerios; proporciona un nivel adicional de supervisión, centrado en los derechos de las personas y las obligaciones del responsable del tratamiento de datos.
Parlamento: supervisar, escuchar y transformar los hallazgos en obligaciones.
En el Parlamento, Philippe Latombe (@platombe) preside la comisión especial encargada de examinar el proyecto de ley sobre la resiliencia de las infraestructuras críticas y el fortalecimiento de la ciberseguridad; Éric Bothorel (@ebothorel) es el relator general. Su función no implica que sean personalmente responsables de incidentes pasados, pero su posición les permite examinar casos, supervisar el progreso, modificar la legislación y exigir garantías. A este nivel, la formación técnica puede convertirse en una obligación legal o en un mecanismo de control.
Esta cadena se vuelve así mucho más legible: el Primer Ministro y el SGDSN garantizan la coordinación general; la ANSSI ostenta la autoridad nacional y la doctrina de ciberseguridad; el CERT-FR y los CSIRT ministeriales organizan parte de la respuesta operativa a los incidentes; cada ministerio sigue siendo responsable de su propio ámbito de competencia; en Bercy, el Ministro de Acción Pública y Cuentas y la Dirección General de la DGFiP son directamente responsables de la organización del sistema tributario; en el Ministerio del Interior, el Ministro, la Dirección General de la Gendarmería y el COMCYBER-MI asumen sus respectivas responsabilidades; la UNCyber proporciona experiencia operativa en materia de amenazas criminales; la CNIL controla la protección de datos personales; finalmente, el Parlamento escucha, controla y puede transformar las lecciones técnicas en obligaciones legales.
4. Cuatro preguntas que deberían permanecer abiertas hasta que se encuentre una respuesta verificable.
Una vez identificada esta cadena de acontecimientos, no se trata de exigir milagros ni de afirmar que una administración puede ser invulnerable. Sin embargo, sí es legítimo exigir la trazabilidad de la decisión y de las medidas correctivas adoptadas.
5. Exigir rendición de cuentas no es suficiente: es necesario poder medir las correcciones.
El término «auditoría» ya no debería ser sinónimo de un simple informe. Una auditoría útil debe identificar los sistemas críticos, sus responsables, las cuentas privilegiadas, los proveedores de servicios de acceso, los servicios externos utilizados, los flujos de datos confidenciales, las copias de seguridad, las dependencias de software y las capacidades de recuperación. Cada vulnerabilidad significativa debe priorizarse, asignarse a un responsable operativo, establecerse un plazo para su resolución y supervisarse hasta su solución definitiva.
La gestión de acceso privilegiado ofrece un ejemplo sencillo. Cuando un proveedor de servicios necesita trabajar con infraestructura sensible, el acceso permanente no debería considerarse una práctica habitual. Si la arquitectura lo permite, el acceso puede asignarse a personas específicas, limitarse únicamente a los recursos necesarios, requerir una autenticación sólida, registrarse, otorgarse por un período definido y revocarse automáticamente. Esto no supone una desconfianza hacia los proveedores de servicios, sino la aplicación de un principio básico: nadie debería conservar indefinidamente más privilegios de los que realmente necesita.
La misma lógica se aplica a las copias de seguridad y la continuidad. Una copia de seguridad que aparece en una tabla no garantiza la resiliencia. Debe restaurarse durante los simulacros, midiendo el tiempo necesario para reconstruir el servicio y la capacidad de funcionar cuando el proveedor principal no esté disponible.
6. La facturación electrónica cambia la escala del riesgo económico.
A partir del 1 de septiembre de 2026, todas las empresas afectadas deberán poder recibir facturas electrónicas; las grandes y medianas empresas también estarán obligadas a emitir facturas en este formato y transmitir los datos estipulados por el sistema. El Ministerio de Economía indica que más de diez millones de agentes económicos se ven afectados por la reforma y que las facturas se procesan a través de plataformas autorizadas.
Sería una caricatura presentar este sistema como una gigantesca base de datos única que contiene todas las facturas francesas. La cuestión es más compleja y, en cierto modo, más significativa: un vasto ecosistema hará circular información estructurada sobre transacciones, proveedores, clientes, importes y relaciones comerciales a gran escala. Algunos datos también se transmiten a organismos gubernamentales. Por lo tanto, proteger todo este sistema debe considerarse no solo como una cuestión de ciberseguridad, sino también de seguridad económica.
El riesgo no reside únicamente en el robo de un solo documento, sino también en su interrelación. Millones de detalles aparentemente insignificantes, al combinarse, pueden revelar dependencias industriales, relaciones con proveedores, niveles de actividad o tendencias comerciales. Para un ciberdelincuente, un competidor malintencionado o un servicio de inteligencia extranjero, el valor de esta información puede ser inmenso.
7. La inteligencia artificial acelera simultáneamente el ataque y la defensa.
El cambio tecnológico hace que esta reflexión sea aún más urgente. Anthropic informa que sus socios del Proyecto Glasswing, utilizando Claude Mythos Preview, ya habían identificado más de 10 000 vulnerabilidades críticas o de alta gravedad a principios de junio de 2026. En un informe anterior, la compañía también indicó que Mythos Preview estimaba haber encontrado 6202 vulnerabilidades críticas o de alta gravedad en más de 1000 proyectos de código abierto analizados. Estas cifras son las publicadas por Anthropic y deben presentarse como tales, pero ilustran un cambio significativo en el ritmo de desarrollo.
La cuestión, por lo tanto, no es si la inteligencia artificial reemplazará a los expertos, sino comprender que aquellos expertos con herramientas capaces de analizar código, comparar configuraciones y buscar vulnerabilidades a gran velocidad pueden obtener una ventaja considerable sobre quienes mantienen los mismos métodos y ritmo de ayer. Una estrategia nacional seria debe abordar las capacidades del futuro, no solo las del pasado.
8. La soberanía no se limita a los secretos militares.
El artículo 410-1 del Código Penal establece que los intereses fundamentales de la Nación incluyen, en particular, su seguridad, la protección de su población y los elementos esenciales de su potencial científico y económico. Esto no significa, por supuesto, que toda filtración de datos constituya legalmente una violación de los intereses fundamentales de la Nación. Esta distinción es crucial.
Sin embargo, el texto subraya una importante realidad política: proteger a un país no se limita a salvaguardar las características de un misil, los planos de un submarino o un secreto de inteligencia. Una nación también protege a sus ciudadanos, sus empresas, su experiencia, sus capacidades científicas, su potencial económico y la infraestructura digital de la que ahora depende su funcionamiento.
9. El Parlamento tiene otros mecanismos de control.
La comisión especial dedicada a la ciberseguridad no es el único punto de acceso parlamentario. Jean-Philippe Tanguy (@JphTanguy) es miembro de la Comisión de Finanzas; por lo tanto, puede contribuir a la supervisión de los recursos presupuestarios y las acciones del Ministerio de Economía y Finanzas. Jean-Michel Jacques (@J_M_Jacques) preside la Comisión de Defensa Nacional y Fuerzas Armadas; su competencia cobra relevancia cuando la ciberseguridad se cruza con la injerencia, la soberanía, la guerra híbrida o la protección de infraestructuras estratégicas. Vincent Caure (@vincent_caure) preside la Comisión de Derecho; esta comisión interviene cuando convergen cuestiones de seguridad, derecho, organización del Estado y supervisión parlamentaria.
Repito, no se trata de pedirles que configuren un cortafuegos. Se trata de pedirles que utilicen sus mecanismos institucionales: ¿qué recursos se han comprometido, qué alertas se han emitido, qué recomendaciones se han ignorado, qué mercados o dependencias presentan un riesgo, qué plazos se han fijado y quién es responsable de supervisar la veracidad de las correcciones anunciadas?
10. De la crítica a la propuesta: 14 medidas estructurales y 67 acciones
La crítica solo es verdaderamente útil cuando también abre un debate sobre posibles soluciones. Un ciudadano ajeno al Estado, obviamente, desconoce todas las limitaciones internas de las agencias gubernamentales y no debería sustituir a quienes están a cargo, que cuentan con el mandato, la información y la experiencia operativa. Sin embargo, sí puede trabajar, documentar, comparar y publicar propuestas para que puedan ser debatidas, corregidas, mejoradas o adoptadas.
Este es el objetivo del trabajo publicado en Delta-Sierra: 14 medidas estructurales dedicadas a la soberanía digital y la inteligencia artificial, complementadas por un Escudo Digital francés compuesto por 67 acciones operativas. El programa se centra en particular en la protección, la detección, la limitación de privilegios, la auditoría, la contención, la resiliencia y la reconstrucción.
Archivo completo: https://www.delta-sierra.com/france/audit-souverainete-numerique-ia-14-mesures.html (francés)
Estas propuestas no requieren aprobación en principio; requieren análisis. Si alguna presenta fallas técnicas, explique por qué. Si alguna ya existe, indique dónde se implementa, a qué escala y con qué resultados. Si es pertinente pero insuficientemente implementada, identifique los obstáculos. Si existen mejores soluciones, propóngalas. Y si alguna propuesta puede fortalecer concretamente la protección de los ciudadanos, las empresas y el Estado, es evidente que debe adoptarse.
Conclusión: exigir rendición de cuentas significa exigir pruebas de imparcialidad.
La resiliencia digital no es la promesa irreal de que ningún atacante jamás obtendrá acceso. Es una arquitectura en la que una credencial robada no permite el acceso a todo; una cuenta comprometida no permite la extracción silenciosa de toda una base de datos; una estación de trabajo comprometida no abre automáticamente toda la red; un proveedor de servicios comprometido no posee todas las claves; un servicio externo no se convierte en un punto ciego; y un ataque exitoso no es suficiente para paralizar permanentemente un servicio crítico.
Exigir rendición de cuentas no significa buscar arbitrariamente un chivo expiatorio. Significa pedir a cada nivel de responsabilidad que demuestre qué hizo, qué controla, qué se corrigió y cómo se verificó dicha corrección. Tras cada crisis, las mismas preguntas deben permanecer abiertas hasta obtener una respuesta verificable: ¿qué vulnerabilidades se conocían?, ¿qué medidas se habían decidido ya?, ¿qué se corrigió realmente?, y ¿quién verifica, después de los anuncios, que las correcciones se están implementando efectivamente?
Es en función de estas respuestas, mucho más que de las declaraciones publicadas tras cada incidente, que debe juzgarse una verdadera política nacional de resiliencia digital.